С июня 2026 года Let's Encrypt и GlobalSign ужесточили правила выдачи и отзыва TLS-сертификатов. Основные причины — требования CA/Browser Forum и санкционные списки OFAC. Для большинства частных компаний и физлиц из России без попадания в списки изменений минимально, но автоматизацию обновить придётся.
С 4 июня 2026 года Let's Encrypt добавил в соглашение LE-SA v1.7 пункт о санкциях. Запрещена выдача и продление сертификатов для организаций из списков SDN, а также резидентов территорий под полным эмбарго США. Россия не входит в такой список, поэтому обычные пользователи продолжают получать сертификаты.
Сроки действия сертификатов и требования к автоматизации
С 15 марта 2026 года максимальный срок публичных TLS-сертификатов снижен до 200 дней. С 7 октября 2026 года Let's Encrypt сокращает стандартный срок с 90 до 64 дней. Первые сертификаты нового формата начнут выдавать с 14 октября, а последние 90-дневные истекут в мае 2027 года. Период повторного использования авторизации уменьшится с 30 до 10 дней.
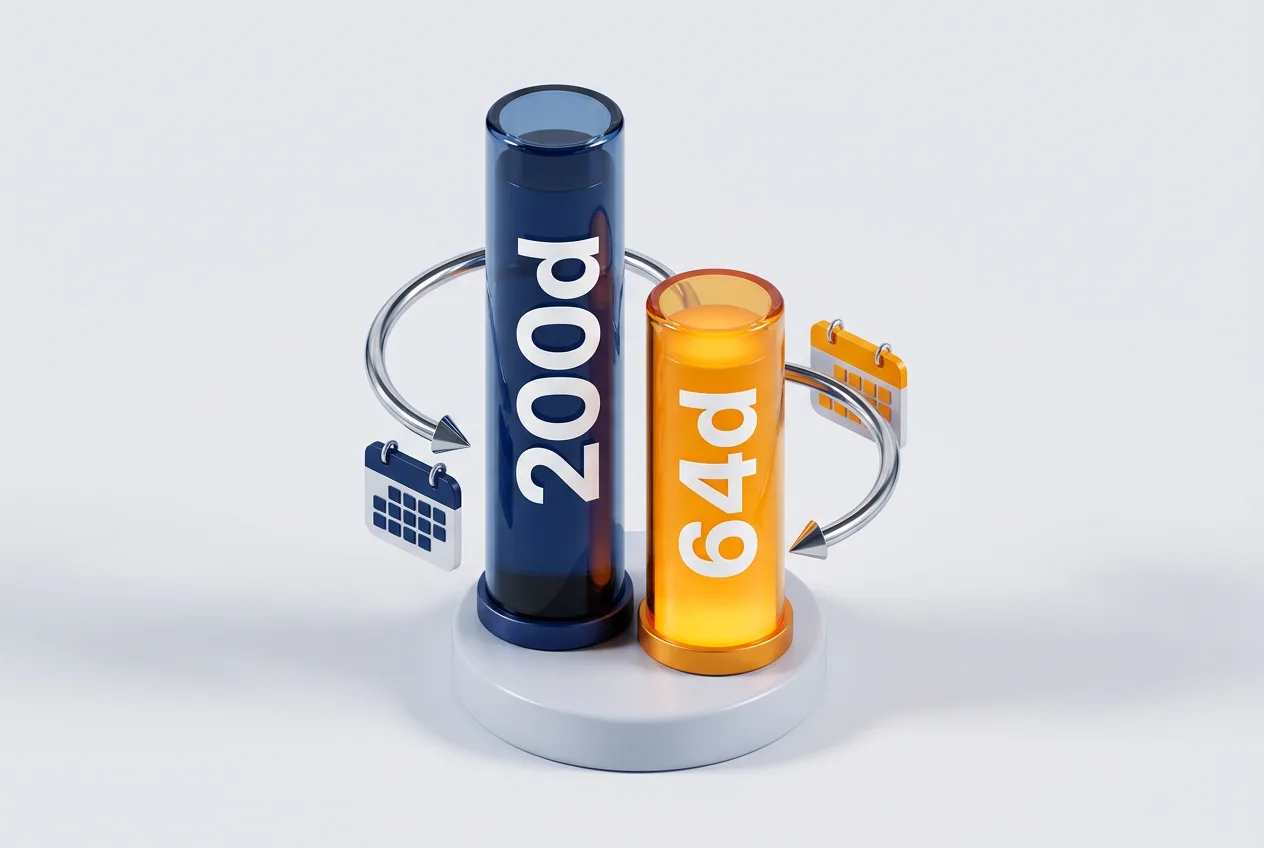
Эти меры уменьшают окно компрометации, но требуют обновления скриптов и клиентов. Сертификаты, выданные до изменений, остаются действительными до истечения срока. Администраторам нужно проверить работу ACME-клиентов и настроить автоматическое продление с запасом в 10–14 дней. Аналогичные ограничения ввёл ZeroSSL.
CA/Browser Forum планирует дальнейшее сокращение: до 100 дней в марте 2027 года и до 47 дней в 2029 году. Это коснётся всех центров сертификации, включая GlobalSign.
Отзыв сертификатов GlobalSign и альтернативы в России
С 13 июня 2026 года GlobalSign начал поэтапный отзыв сертификатов у российских организаций, попавших в санкционные списки OFAC, BIS и ЕС. Процесс идёт волнами и затрагивает в первую очередь банки, госструктуры и крупный бизнес. По оценкам, под отзыв попадает до 15–20 тысяч доменов второго уровня.
Российские пользователи могут получить бесплатные DV и OV сертификаты в Национальном удостоверяющем центре Минцифры через Госуслуги. На конец 2026 года там выдано около 14 тысяч сертификатов. RSA-варианты публикуются в CT-логах, GOST-варианты предназначены для отечественной криптографии. С 1 марта 2027 года планируется расширение до десяти типов сертификатов и создание GIS NUC для управления выдачей и отзывом.
Сертификаты НУЦ не доверяются по умолчанию в зарубежных браузерах и ОС. Компаниям, работающим с иностранной аудиторией, стоит рассмотреть платные сертификаты от неамериканских центров, если они не подпадают под ограничения. При смене провайдера нужно заранее запросить новые сертификаты и протестировать работу сайтов.
Частые вопросы
Кого коснутся новые правила Let's Encrypt в 2026 году?
Ограничения распространяются на организации из списков OFAC SDN и резидентов территорий под полным эмбарго США. Обычные российские компании и частные лица без санкционных ограничений продолжают получать сертификаты.
Нужно ли менять существующие сертификаты GlobalSign?
Отзыв касается только сертификатов у организаций из санкционных списков. Сертификаты у несанкционированных пользователей остаются действительными до истечения срока.
Как подготовиться к сокращению срока сертификатов до 64 дней?
Обновите ACME-клиенты, настройте автоматическое продление с запасом 10–14 дней и проверьте работу скриптов до февраля 2027 года.
Подойдут ли сертификаты НУЦ для сайтов с иностранной аудиторией?
RSA-сертификаты НУЦ публикуются в CT-логах, но не имеют доверия по умолчанию в зарубежных браузерах. Для международных проектов лучше использовать дополнительные сертификаты.
Отзывы
Отзывов пока нет. Будьте первым!